Si usas Joomla y todavía no has tocado el plugin Sistema – HTTP Headers, tenemos que hablar. ¿Sabes qué es? Aquí te cuento todo.
No, no es “otro ajuste técnico más”: es uno de los pilares de la seguridad moderna en Joomla… y además impacta directamente en SEO, confianza del navegador y rendimiento.
Hoy te explico qué hace, para qué sirve cada cabecera, cómo configurarlo correctamente y qué errores evitar para no romper tu web en el intento.
Plugin HTTP Headers en #Joomla: qué es, cómo configurarlo y por qué es clave en tu #seguridad y #SEO
¿Qué es el plugin Sistema – HTTP Headers de Joomla?
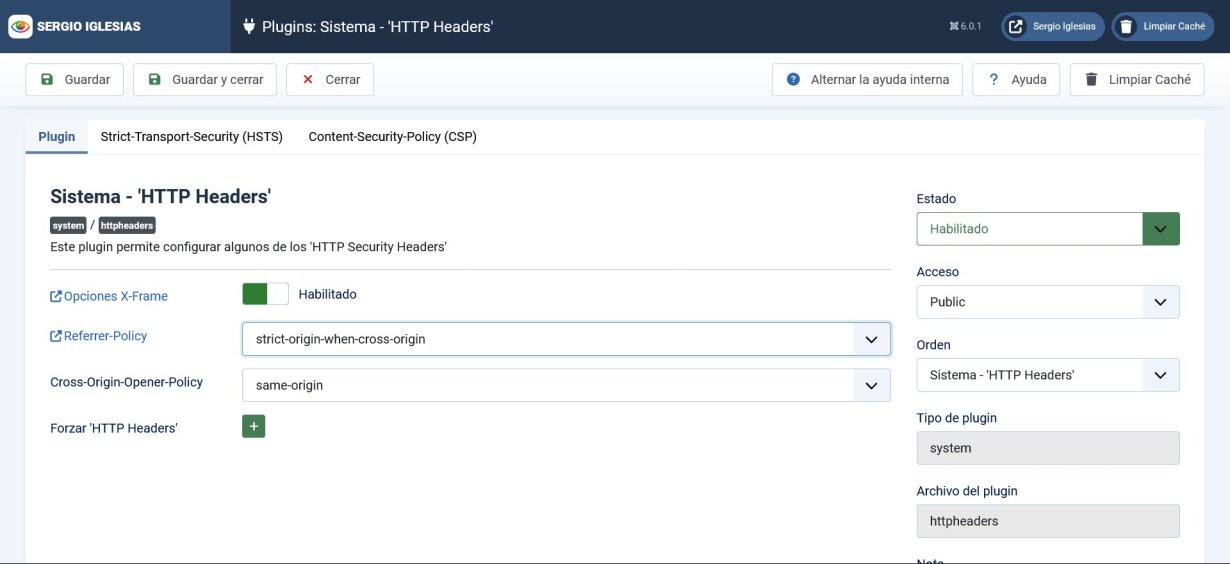
El plugin Sistema – HTTP Headers permite configurar, directamente desde Joomla, varias cabeceras de seguridad HTTP que el navegador interpreta antes de cargar tu web.
En cristiano: Le dices al navegador cómo debe comportarse cuando visita tu sitio.
Este plugin viene de serie en Joomla y se encuentra en:
Sistema → Plugins → Sistema – HTTP Headers
Por qué las HTTP Security Headers son tan importantes
Las cabeceras HTTP sirven para:
- Proteger tu web contra clickjacking
- Evitar ataques XSS
- Controlar qué recursos externos se cargan
- Forzar HTTPS
- Mejorar la privacidad del usuario
- Generar confianza en navegadores y buscadores
Y sí:
📈 Google valora positivamente una configuración correcta de seguridad.
X-Frame-Options: evita que incrusten tu web en otras páginas
¿Qué hace X-Frame-Options?
Esta cabecera impide que tu web se cargue dentro de un <iframe> en otro dominio.
Traducción rápida: Evita ataques de clickjacking.
Opciones recomendadas
- DENY → Nadie puede incrustar tu web (la más segura)
- SAMEORIGIN → Solo tu propio dominio
📌 En la mayoría de webs Joomla: SAMEORIGIN es la opción ideal.
🔗 Documentación oficial:
https://developer.mozilla.org/en-US/docs/Web/HTTP/Reference/Headers/X-Frame-Options
Referrer-Policy: controla la información que se comparte
¿Qué es Referrer-Policy?
Define qué información se envía cuando un usuario hace clic desde tu web a otra.
Ejemplo:
- URL completa
- Solo el dominio
- Nada
Configuración recomendada
La más equilibrada y segura es: strict-origin-when-cross-origin
✔ Mantiene datos dentro de tu dominio
✔ Protege la privacidad del usuario
✔ Es la recomendada por navegadores modernos
🔗 Más info: https://developer.mozilla.org/en-US/docs/Web/HTTP/Reference/Headers/Referrer-Policy
Strict-Transport-Security (HSTS): fuerza HTTPS sí o sí
¿Qué es HSTS?
Le dice al navegador:
“Esta web solo se puede cargar por HTTPS, siempre.”
Incluso aunque el usuario escriba http://.
¿Cuándo activar HSTS?
⚠ Solo si tu web usa HTTPS correctamente
⚠ Y tienes certificado SSL válido
Si no… puedes dejar tu web inaccesible.
🔗 Documentación oficial: https://developer.mozilla.org/es/docs/Web/HTTP/Reference/Headers/Strict-Transport-Security
Content-Security-Policy (CSP): la más potente (y la más peligrosa)
¿Qué es CSP?
Controla qué scripts, estilos, imágenes y recursos externos puede cargar tu web.
Es brutal para la seguridad…pero mal configurada = web rota
Ejemplo de lo que puedes bloquear
- Scripts externos no autorizados
- Inyecciones de código
- Recursos sospechosos
Consejo realista
👉 Si no sabes lo que haces: empieza en modo informe (report-only).
🔗 Guía oficial: https://developer.mozilla.org/en-US/docs/Web/HTTP/Guides/CSP
Cross-Origin-Opener-Policy: aislamiento de contexto
Esta cabecera controla cómo interactúa tu web con otras ventanas o pestañas.
Valor recomendado en Joomla
same-origin
✔ Aumenta seguridad
✔ Evita fugas de datos
✔ No suele romper nada
Forzar HTTP Headers en Joomla
La opción “Forzar HTTP Headers” permite que Joomla sobrescriba las cabeceras aunque el servidor ya envíe otras.
⚠ Úsala con cuidado si:
- Tienes Cloudflare
- Usas servidor gestionado
- El hosting ya añade cabeceras
Errores comunes al configurar HTTP Headers en Joomla
❌ Activar CSP sin probar
❌ Habilitar HSTS sin HTTPS real
❌ Bloquear scripts necesarios (Google Analytics, mapas, etc.)
❌ Copiar configuraciones “porque sí”
👉 Cada web es un mundo.
Buenas prácticas finales
✔ Activa X-Frame-Options
✔ Usa Referrer-Policy moderna
✔ Configura HSTS solo si procede
✔ Prueba CSP con calma
✔ Usa herramientas como SecurityHeaders.com
El plugin Sistema – HTTP Headers es uno de esos tesoros ocultos de Joomla que:
- Mejoran la seguridad
- Aumentan la confianza
- Ayudan al SEO
- Profesionalizan tu proyecto
Y todo… sin instalar extensiones externas.
Si no lo tienes bien configurado, estás dejando la puerta medio abierta.
La seguridad que ofrece Joomla desde el propio núcleo es brutal.