La seguridad de un sitio web ha dejado de ser una opción para convertirse en una necesidad. Sin embargo, muchas veces nos encontramos con un problema habitual: cuanto más segura hacemos una web, más complicado resulta el acceso para algunos usuarios.
Aquí es donde la Autenticación de Factor Múltiple (MFA) por correo electrónico de Joomla marca la diferencia.
Es una solución sencilla, eficaz y completamente integrada en el CMS que añade una importante capa de protección sin obligar a instalar aplicaciones externas como Google Authenticator o Microsoft Authenticator.
¿Qué es la autenticación MFA por correo electrónico en Joomla?
La autenticación de factor múltiple (MFA) añade una segunda comprobación durante el inicio de sesión.
Después de introducir correctamente el usuario y la contraseña, Joomla envía un código temporal al correo electrónico del usuario.
Solo será necesario introducir ese código para completar el acceso.
De esta forma, aunque un atacante consiga averiguar la contraseña, seguirá necesitando acceder también al correo electrónico del usuario para poder iniciar sesión.
Ventajas de utilizar el código de verificación por correo electrónico
No requiere aplicaciones externas
Uno de los mayores obstáculos cuando se implanta MFA suele ser convencer a los usuarios para instalar una aplicación de autenticación.
Con el sistema por correo electrónico ese problema desaparece completamente.
El usuario recibe el código en su bandeja de entrada y simplemente lo introduce en la pantalla de acceso.
Sin instalaciones, sin configuraciones y sin complicaciones.
Seguridad sin generar rechazo
Muchos administradores terminan descartando la autenticación en dos pasos porque reciben quejas de clientes o compañeros que consideran el proceso demasiado complejo.
El envío del código por correo mantiene una experiencia de usuario muy sencilla mientras aumenta considerablemente la seguridad del acceso.
Es una de esas mejoras que apenas cambian la forma de trabajar del usuario, pero sí dificultan enormemente los accesos no autorizados.
Protección frente a ataques de fuerza bruta
Los ataques automáticos contra el panel de administración siguen siendo una de las amenazas más habituales.
Si un atacante consigue descubrir una contraseña mediante filtraciones o ataques de fuerza bruta, todavía tendrá que superar el segundo factor de autenticación.
Ese pequeño paso adicional puede marcar la diferencia entre un intento fallido y una intrusión con consecuencias importantes.
Activación solo para determinados grupos de usuarios
No todos los usuarios necesitan el mismo nivel de protección.
Joomla permite exigir la autenticación multifactor únicamente a determinados perfiles, por ejemplo:
- Superusuarios.
- Administradores.
- Editores.
- Gestores del sitio.
Mientras tanto, los usuarios registrados o clientes pueden seguir accediendo mediante el sistema tradicional si así lo deseas.
Esta flexibilidad permite encontrar un excelente equilibrio entre seguridad y facilidad de uso.
Una medida imprescindible en cualquier auditoría de seguridad
Cuando realizo auditorías de seguridad en sitios Joomla, la autenticación multifactor suele ser una de las primeras recomendaciones.
Es una mejora que requiere muy poco esfuerzo, viene integrada de forma nativa en Joomla y aporta un incremento muy importante en la protección del panel de administración.
Si además se combina con contraseñas seguras, actualizaciones periódicas y una correcta gestión de permisos, el nivel de seguridad del sitio aumenta considerablemente.
Ejemplo en 4 pasos (con capturas)
1/ Acceso al panel de administración

2/ Solicitud de código de autenticación
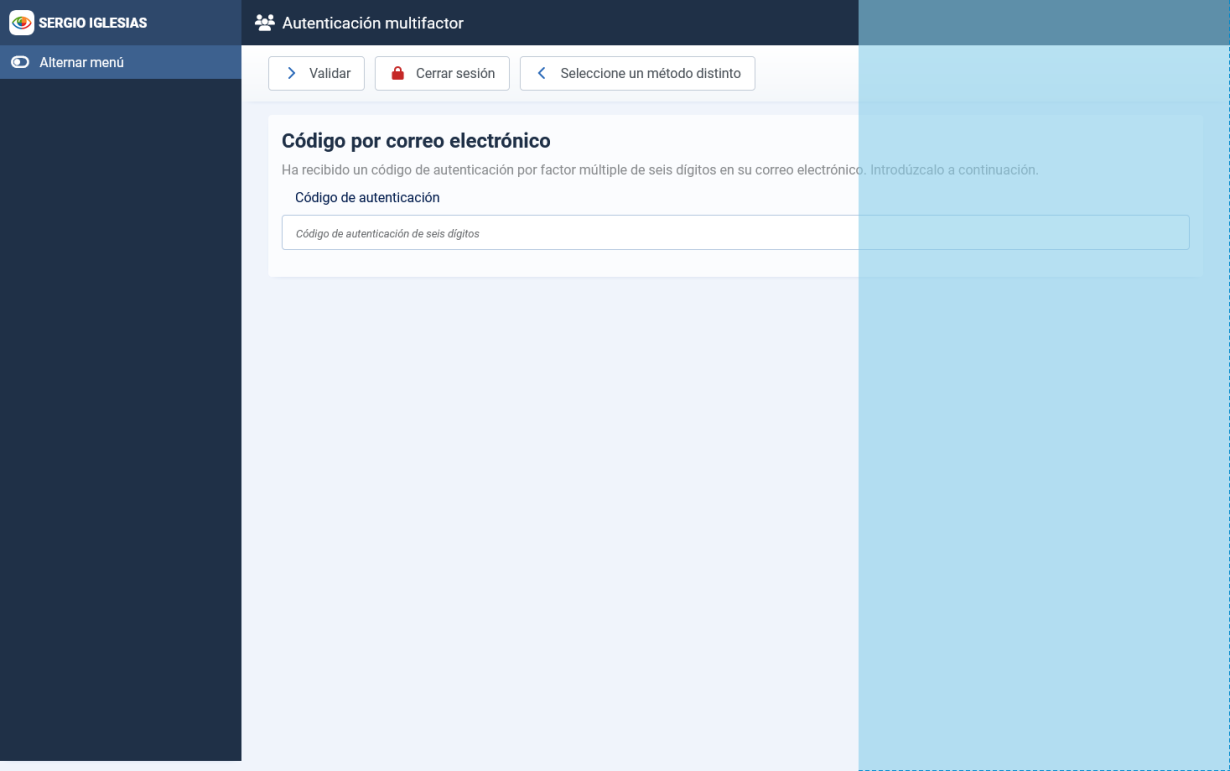
3/ Recepción de código por email

4/ Acceso
Una vez introduces el código recibido en el paso 3 en la pantalla de acceso del paso 2, accederás al panel de administración.
Cómo habilitar autenticación MFA por correo electrónico en Joomla
Para habilitar el plugin de autenticación MFA por correo electrónico tienes que ir al Panel de administración y seguir/revisar estos pasos.
1/ Comprueba primero el envío de correo
Antes de activar este método, Joomla debe poder enviar mensajes correctamente.
- Ve a Sistema → Configuración global.
- Abre la pestaña Servidor.
- Busca Configuración del correo.
- Verifica que Enviar correo esté en Sí.
- Configura el método de envío, preferiblemente SMTP, con los datos proporcionados por tu proveedor de correo o alojamiento.
- Pulsa Enviar correo electrónico de prueba.
El mensaje de prueba debe llegar al correo del usuario administrador actualmente conectado (desde Joomla 5.3, la prueba se envía a ese usuario, no necesariamente a la dirección configurada como remitente).
2/ Ir a plugins y buscarlo
Para que te resulte más sencillo encontrarlo, filtra por "Tipo > multifactorauth".
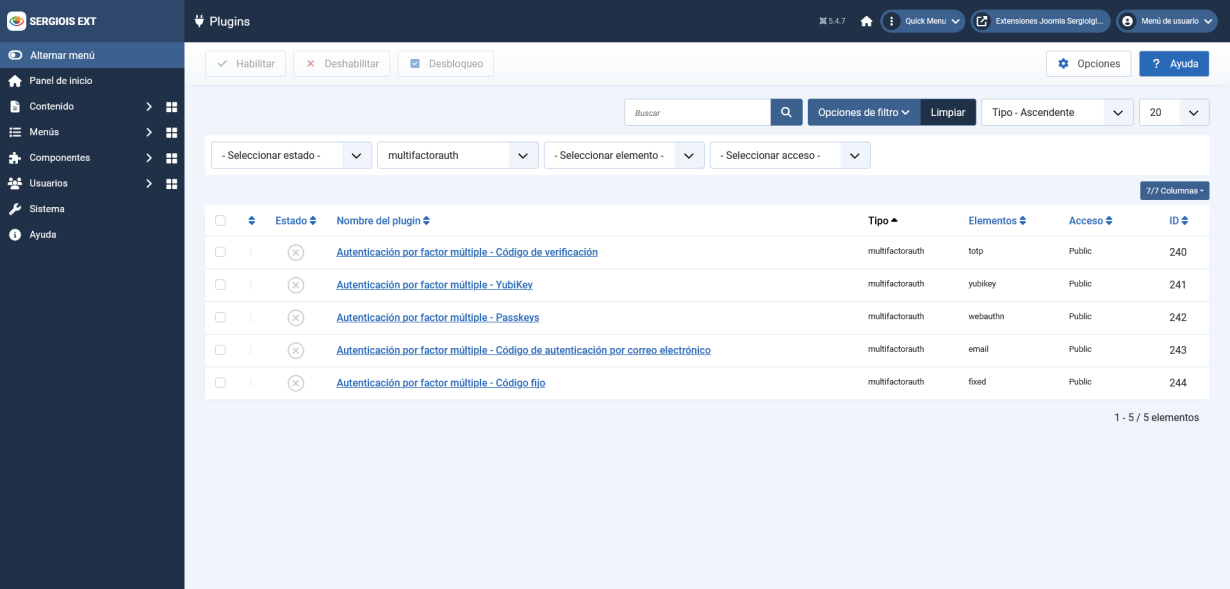
Aquí verás todas las opciones que tienes para añadir factor múltiple a tu Joomla.
En este caso, nos centramos en el que se llama "Autenticación por factor múltiple - Código de autenticación por correo electrónico".
3/ Activa el plugin mostrado en la captura
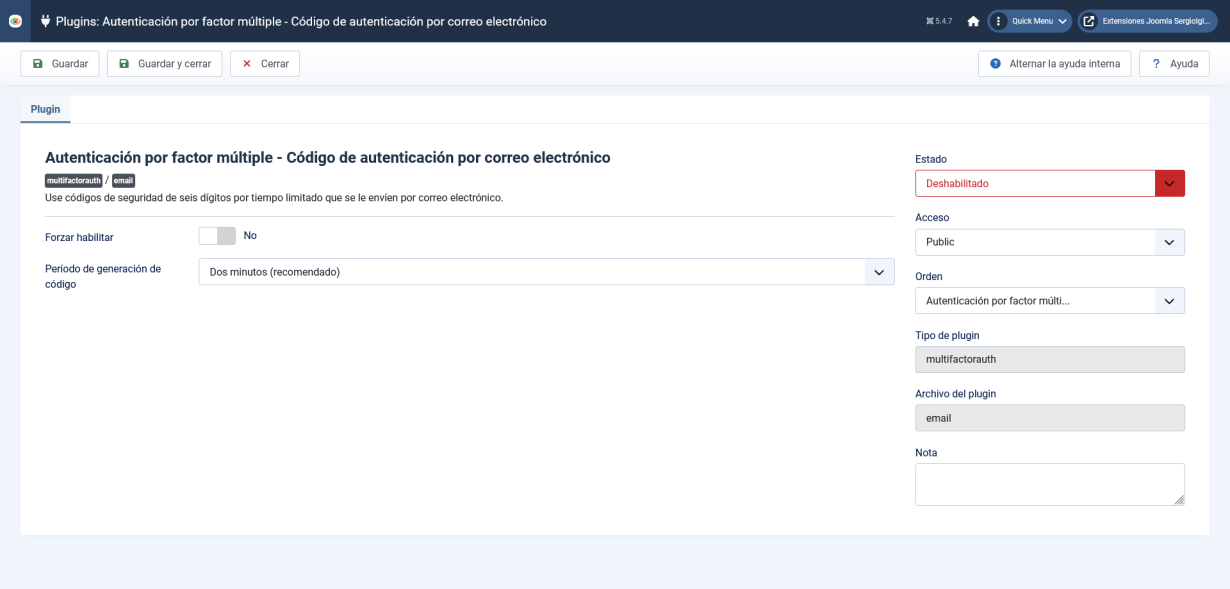
En esa misma pantalla:
- En Estado, cambia Deshabilitado por Habilitado.
- Deja Acceso en Public.
- En Período de generación de código, puedes mantener Dos minutos (recomendado).
- Pulsa Guardar y cerrar.
La opción Forzar habilitar merece atención:
- En No, el método queda disponible, pero cada usuario decide si lo configura.
- En Sí, Joomla obligará a los usuarios afectados a configurar este método de MFA.
Para empezar, recomiendo dejarla en No, probarlo con una cuenta administradora secundaria y activarla después solo si quieres imponer MFA.
4/ Configura el método en tu cuenta de usuario

Habilitar el plugin no activa automáticamente MFA para cada usuario.
- Abre el menú de usuario situado arriba a la derecha.
- Entra en Editar cuenta o Cuenta de usuario.
- Abre la sección Autenticación por factor múltiple.
- Selecciona Código de autenticación por correo electrónico.
- Pulsa en "Añadir un nuevo Código por correo electrónico".
- Joomla enviará un código de seis dígitos al correo asociado a esa cuenta.
- Introduce el código recibido para confirmar la configuración.
A partir de entonces, después de introducir usuario y contraseña, Joomla solicitará un segundo paso de verificación.
5/ Revisa el correo de cada usuario
Cada cuenta que use este método debe tener una dirección de correo:
- válida;
- accesible por el propio usuario;
- no compartida con otras personas;
- capaz de recibir mensajes del dominio de tu sitio.
Comprueba también las carpetas de spam y promociones. Para mejorar la entrega, el remitente configurado en Joomla debería pertenecer al mismo dominio del sitio y el dominio debería tener registros SPF, DKIM y, preferiblemente, DMARC.
Y así... con estos 5 pasos, ya tendrías configurado en tu Joomla el sistema de autenticación MFA por correo electrónico.
Ya sabes...
La autenticación de factor múltiple mediante código por correo electrónico es probablemente la forma más sencilla de mejorar la seguridad de un sitio Joomla sin complicar la vida a sus usuarios.
No necesita aplicaciones externas, resulta muy fácil de entender y reduce de forma significativa el riesgo de accesos no autorizados.
Si todavía no utilizas MFA en tu Joomla, este método puede ser el punto de partida perfecto para proteger la administración del sitio sin generar fricción entre quienes lo utilizan a diario.
